Un tableau de bord au vert, ça veut dire que vos outils n’ont rien vu. Ça ne veut pas dire qu’il n’y a personne chez vous. Avec des adversaires augmentés par l’intelligence artificielle, l’intrusion n’est plus une hypothèse : c’est une question de temps. On ne protège plus vraiment. On surveille, et on corrige.
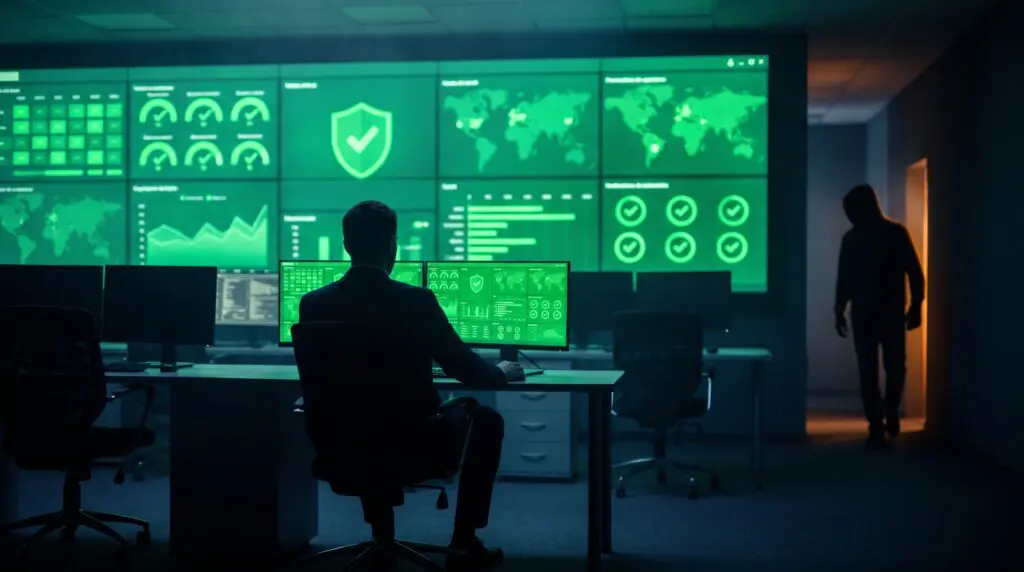
Image générée par Gemini
Le vert, c’est rassurant. C’est aussi un angle mort.
Quand je fais du renseignement de sources ouvertes, je vois souvent des organisations convaincues d’être à l’abri parce que tous leurs voyants sont au vert. Le vert, ça calme. Mais un voyant au vert ne dit pas « personne n’est entré ». Il dit « mes outils n’ont rien remarqué ». La nuance est énorme.
Un intrus habile ne déclenche pas vos alarmes. Il passe dans vos angles morts, là où rien ne regarde : un vieux site de test qu’on a oublié de fermer, un accès distant que plus personne ne suit, une configuration de courriel qui laisse passer l’usurpation d’identité.
Ce qui a changé pendant qu’on regardait ailleurs
Longtemps, on a bâti la sécurité comme on empile des couvertures : une de plus, puis une de plus. Ça marchait tant que l’attaquant avançait à notre vitesse.
Il n’avance plus à notre vitesse. L’IA lui fait sa reconnaissance, lui écrit ses courriels d’hameçonnage et lui trouve la faille pendant qu’on est encore en réunion à planifier le prochain comité. En moyenne, 48 minutes lui suffisent pour passer d’un premier pied dans la porte à la machine d’à côté — et parfois 51 secondes. Nos défenses montent d’un cran par trimestre ; l’attaque, elle, a changé de sport.
L’intrusion, ce n’est plus une hypothèse
La bonne question n’est plus « est-ce que je vais me faire avoir ? ». C’est « dans combien de temps — et est-ce que je vais seulement m’en rendre compte ? ». Ce n’est pas être pessimiste. C’est regarder la réalité en pleine face.
On ne protège plus vraiment. On surveille, et on corrige.
- Détecter l’intrus à son comportement, pas juste à sa signature.
- Le suivre, pour voir où il va et depuis combien de temps il est là.
- Montrer les angles morts qu’il utilise.
- Comprendre ce qu’il cherche.
- Puis corriger : on l’isole, on le sort, on referme la porte.
C’est ça, la réponse post-événement — tout ce qu’on fait une fois qu’on a vu l’intrus. Détecter sans répondre, c’est juste un constat. Répondre sans surveiller, c’est tirer dans le noir.
Ce que je vois quand je fouille
De l’extérieur, sans rien toucher, on trouve déjà beaucoup : des environnements de test laissés ouverts, des sous-domaines qui traînent depuis des années, des réglages de courriel qui invitent presque à l’usurpation. Rien de tout ça n’apparaît sur un tableau de bord au vert. Parce que ces tableaux regardent à l’intérieur, pendant que l’adversaire, lui, commence toujours par l’extérieur.
Questions fréquentes
Un tableau de bord au vert, ça veut dire que je suis en sécurité ? Non. Ça veut dire qu’aucun outil n’a sonné. Quelqu’un qui évite vos outils reste invisible pour eux.
La prévention, ça ne suffit plus ? La prévention, c’est encore nécessaire. Mais toute seule, ça ne suffit plus. Il faut surveiller en continu, détecter les comportements anormaux et corriger vite.
C’est quoi, la réponse post-événement ? Tout ce qu’on fait une fois l’intrusion détectée : isoler, éradiquer, analyser et refermer les angles morts pour de bon.
Je commence par où ? Par décider que quelqu’un a le mandat de regarder vos angles morts — et de corriger ce qu’il y trouve.
Votre tableau de bord au vert n’est pas votre ennemi. Il est juste incomplet. La vraie tranquillité d’esprit, ce n’est pas de voir du vert. C’est de savoir que quelqu’un regarde là où le vert ne va pas.
— Michelle Blanc
Billet rédigé avec l’aide de l’intelligence artificielle.
Sources
- Mandiant, M-Trends 2025 — la médiane mondiale du temps de détection d’une intrusion est de 11 jours (données 2024).
- CrowdStrike, 2025 Global Threat Report — temps d’irruption moyen de 48 minutes (le plus rapide : 51 secondes) ; l’IA générative alimente « l’ampleur, le rythme et l’efficacité » des attaques.
- ANSSI, Panorama de la cybermenace 2025 — pression constante, espionnage et pré-positionnement sur les infrastructures critiques, frontières de plus en plus floues entre acteurs étatiques et cybercriminels.
